
NVIDIA OpenShell dan Masa Depan Agentic AI, Saat Eksekusi Agent Dibuat Lebih Terisolasi dan Terkontrol

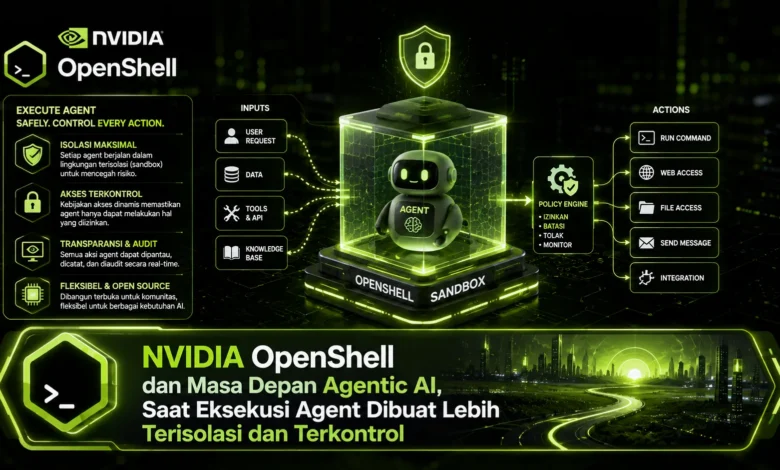
Agentic AI membawa perubahan besar karena sistem kecerdasan buatan tidak lagi sekadar menghasilkan teks, tetapi mulai mampu menggunakan tools, mengakses file, menjalankan proses, dan berinteraksi dengan berbagai layanan untuk menyelesaikan tugas. Kemampuan tersebut sekaligus menghadirkan kebutuhan keamanan yang lebih kompleks ketika agent memperoleh akses ke lingkungan komputasi. NVIDIA OpenShell hadir dengan pendekatan runtime open source yang menempatkan eksekusi agent dalam lingkungan lebih terisolasi dan terkontrol. Perkembangan ini memperlihatkan bagaimana TEKNOLOGI agentic AI mulai membutuhkan batas keamanan yang diterapkan langsung pada tingkat runtime, bukan hanya melalui instruksi kepada model.
Otonomi AI Membuat Kontrol Eksekusi Semakin Penting
AI agent modern dapat menjalankan aktivitas yang semakin kompleks dibandingkan sistem AI yang hanya menghasilkan respons. AI dapat berinteraksi dengan berbagai fungsi, membaca dan menulis file, serta berkomunikasi dengan layanan eksternal untuk mengeksekusi workflow yang terdiri dari banyak tahapan. Fleksibilitas tersebut membuat batas keamanan menjadi semakin penting.
System prompt memang dapat menjelaskan tindakan yang diperbolehkan, tetapi lapisan tersebut tidak sama dengan pembatasan teknis. Saat agent dapat menjalankan tindakan pada lingkungan, TEKNOLOGI keamanan perlu mengontrol resource yang benar benar tersedia. Pendekatan tersebut menjadi fondasi penting untuk autonomous agent.
NVIDIA OpenShell Menempatkan Agent dalam Sandbox yang Terisolasi
Runtime OpenShell membawa pendekatan yang memberikan ruang eksekusi terkontrol bagi AI agent. Sandbox tersebut membantu mengurangi akses langsung terhadap sistem utama, sehingga akses dapat dipersempit sesuai tugas yang dijalankan.
Dalam skenario tertentu, jika agent hanya membutuhkan direktori proyek, maka filesystem di luar kebutuhan tidak harus tersedia. Pendekatan yang sama dapat diterapkan terhadap jaringan dan proses. Dengan cara tersebut, apabila agent mencoba menjangkau resource yang tidak diperlukan, ruang dampaknya dapat diperkecil.
Kontrol Akses OpenShell Dapat Disesuaikan dengan Kebutuhan Workflow
Resource yang diperlukan autonomous agent dapat berubah mengikuti tahapan workflow. Sebuah agent mungkin hanya membutuhkan akses file lokal, sedangkan untuk proses berikutnya agent dapat memerlukan koneksi jaringan. Membuka semua resource secara permanen dapat menciptakan ruang akses yang tidak diperlukan.
Policy yang terstruktur dapat membantu menentukan kemampuan yang tersedia. Ketika kebutuhan berubah, policy dapat diubah sehingga resource dapat diberikan secara lebih proporsional. Strategi seperti ini membantu mempertahankan kemampuan agent tanpa membuka akses berlebihan, yang dibutuhkan ketika agent menangani workflow yang semakin kompleks.
Batas Teknis Membantu Menjaga Eksekusi Agent Tetap Sesuai Kebijakan
Akses terhadap file, network egress, dan eksekusi proses merupakan beberapa area penting dalam keamanan AI agent. Ketika resource tidak dibatasi, sistem dapat menjalankan aktivitas melebihi ruang tugas. Karena itu, pembatasan dapat ditempatkan langsung pada lapisan tempat agent bekerja.
Pendekatan runtime OpenShell memungkinkan resource dikelola berdasarkan policy. Akses filesystem dapat dibatasi berdasarkan kebutuhan, sedangkan akses menuju layanan luar dapat dibatasi sesuai kebutuhan workflow. Kontrol terhadap proses turut memperjelas ruang operasional agent. Pengamanan berlapis ini membuat TEKNOLOGI agentic AI tidak hanya bergantung pada kepatuhan model.
Agent AI Membutuhkan Pengelolaan Credential yang Lebih Terkontrol
Autonomous agent yang terhubung dengan layanan eksternal sering membutuhkan credential agar bisa menjalankan integrasi. Rahasia akses itu menjadi resource yang harus dikelola dengan hati hati karena agent sebaiknya tidak memperoleh rahasia di luar kebutuhannya. Kontrol pada lingkungan eksekusi dapat mengurangi kebutuhan mengekspos credential secara luas.
Jejak penggunaan resource juga memiliki nilai penting ketika AI bekerja semakin mandiri. Administrator perlu memiliki gambaran mengenai aktivitas runtime. Menggunakan policy bersama mekanisme audit, aktivitas agent dapat dievaluasi dengan lebih baik, sehingga pengembangan agentic AI dapat dilakukan secara lebih terukur.
Kesimpulan, Masa Depan AI Agent Membutuhkan Isolasi dan Kontrol Runtime
Perkembangan runtime seperti OpenShell menggambarkan bahwa AI yang semakin mandiri membutuhkan batas operasional yang semakin jelas. Lingkungan terisolasi, aturan yang dapat disesuaikan, kontrol resource, serta pengelolaan akses layanan dapat membentuk fondasi keamanan yang lebih berlapis.
Pada masa mendatang, ketika TEKNOLOGI AI agent terhubung dengan lebih banyak aplikasi dan layanan, kebutuhan terhadap sandbox yang kuat kemungkinan mendapat perhatian lebih besar. Dari sudut pandang Anda, apakah isolasi serta kontrol akses akan menjadi kebutuhan utama dalam implementasi AI agent? Bagikan pandangan Anda mengenai keamanan autonomous agent dan terus pantau perkembangan TEKNOLOGI terbaru untuk mengetahui arah baru keamanan kecerdasan buatan.


