Era Secure Autonomous Agent Runtime Dimulai, AI Agent 2026 Makin Mandiri Tanpa Mengabaikan Keamanan

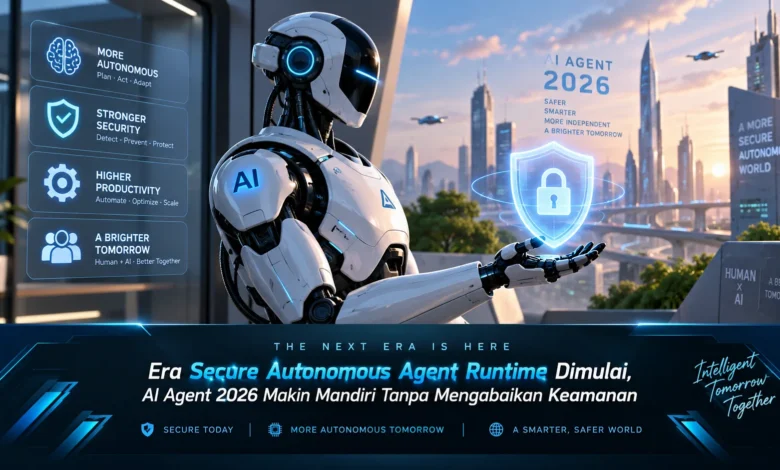
AI Agent pada 2026 berkembang dari sekadar asisten yang memberikan jawaban menjadi sistem yang mampu merencanakan pekerjaan, menggunakan tool, membaca data, menjalankan kode, dan menyelesaikan rangkaian tugas dengan tingkat kemandirian lebih tinggi. Kemampuan tersebut membuat aspek keamanan semakin penting karena setiap tindakan agen dapat berinteraksi langsung dengan sumber daya digital. Secure Autonomous Agent Runtime hadir sebagai pendekatan yang menempatkan isolasi, kontrol akses, pengawasan, dan pembatasan eksekusi sebagai fondasi penting agar perkembangan TEKNOLOGI AI tetap berjalan secara aman dan terkontrol.
Era AI Agent Mandiri Membutuhkan Runtime yang Lebih Aman
Lingkungan eksekusi terkontrol bagi AI Agent menjadi fondasi untuk mengendalikan proses eksekusi agen ketika menyelesaikan pekerjaan secara otomatis. Konsep keamanan ini menjadi penting saat AI mampu menjalankan banyak tindakan sendiri.
Jika AI hanya menghasilkan teks, ruang tindakannya cenderung lebih kecil. Kondisinya berubah saat agen otonom dapat berinteraksi dengan tool, database, dan layanan eksternal. Karena itulah, perkembangan TEKNOLOGI agentic membutuhkan runtime yang memberikan batas jelas.
Isolasi Eksekusi Menjadi Pelindung Penting untuk AI Agent
Lingkungan sandbox menjadi fondasi penting dalam arsitektur Secure Autonomous Agent Runtime. Dengan mekanisme isolasi, setiap agen dapat menjalankan tugas dalam lingkungan terbatas. Mekanisme tersebut memungkinkan agen tetap produktif tanpa memiliki kebebasan tanpa batas.
Pada skenario tertentu, agen yang hanya perlu memproses beberapa file dapat diberikan lingkungan yang hanya berisi data relevan. Jika sistem mencoba mengakses sumber daya lain, runtime dapat menghentikan akses yang tidak diizinkan. Melalui sistem ini, kesalahan dapat dibatasi sebelum berdampak lebih luas.
Permission Control Membatasi Kemampuan Agen Sesuai Kebutuhan
Selain sandbox, Secure Autonomous Agent Runtime dapat menggunakan sistem hak akses minimum. Masing masing AI Agent hanya mendapatkan kemampuan yang benar benar diperlukan, sehingga kemampuan sistem dapat dibatasi berdasarkan fungsi.
Sistem yang hanya memerlukan data tertentu misalnya dapat diberikan hak baca tanpa izin menghapus. Untuk pekerjaan lainnya, agen yang membutuhkan akses menuju layanan lain dapat diberikan permission hanya pada layanan yang disetujui. Tindakan berisiko tinggi juga dapat membutuhkan otorisasi tambahan sebelum benar benar dijalankan.
Kontrol Tool dan Jaringan Membantu Mencegah Akses Berlebihan
Sistem agentic masa kini dapat terhubung dengan banyak aplikasi dalam satu workflow. Integrasi yang luas tersebut memang memperluas pekerjaan yang dapat ditangani, tetapi juga menciptakan kebutuhan keamanan tambahan.
Secure runtime bisa menentukan aplikasi yang dapat diakses, membatasi koneksi menuju tujuan tertentu, serta membatasi data yang keluar dari lingkungan. Pendekatan tersebut membuat TEKNOLOGI AI Agent dapat berkembang tanpa menghilangkan batas keamanan.
Observability Membuat Setiap Aktivitas Agen Lebih Mudah Diawasi
Seiring meningkatnya kemampuan AI Agent, semakin besar kebutuhan terhadap pemantauan aktivitas. Sistem pencatatan aktivitas agen dapat menyimpan informasi mengenai proses yang dijalankan, sehingga developer dapat memahami rangkaian pekerjaan sistem.
Apabila muncul perilaku yang tidak sesuai, log dapat digunakan untuk menelusuri rangkaian kejadian. Pengembang dan pengelola infrastruktur kemudian dapat mengubah konfigurasi keamanan berdasarkan hasil audit yang tersedia. Berkat observability, keamanan menjadi lebih adaptif terhadap pola penggunaan agen.
Penutup
Perkembangan secure runtime membuka tahap baru bagi AI Agent karena otonomi AI membutuhkan kontrol yang seimbang. Isolasi, permission control, pengaturan akses, monitoring, dan audit dapat menciptakan lingkungan kerja yang lebih terkendali.
Untuk developer yang mengikuti perkembangan TEKNOLOGI, tren ini layak diperhatikan seiring AI Agent semakin mandiri. Masa depan agen otonom bukan hanya tentang seberapa banyak pekerjaan yang dapat dilakukan sendiri, tetapi juga seberapa baik lingkungan eksekusinya dapat dilindungi. Pemerhati AI dapat terus mempelajari pendekatan keamanan agentic AI agar lebih memahami arah TEKNOLOGI AI pada 2026 dan seterusnya.