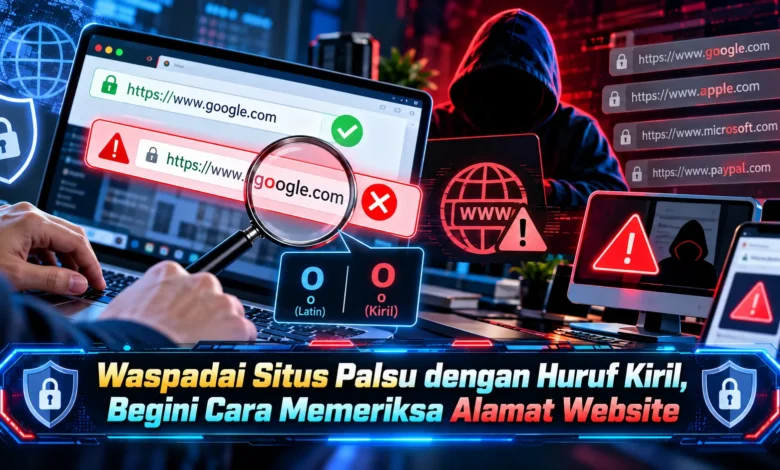
Penipuan digital semakin sulit dikenali karena pelaku kejahatan siber dapat membuat alamat website yang terlihat hampir sama dengan situs resmi. Salah satu teknik yang perlu diwaspadai adalah penggunaan huruf Kiril, yaitu karakter yang digunakan dalam sejumlah bahasa seperti Rusia dan Ukraina. Beberapa huruf tersebut memiliki bentuk menyerupai alfabet Latin sehingga berpotensi mengecoh pengguna internet. Dalam dunia keamanan TEKNOLOGI, metode ini dikenal sebagai homograph attack atau serangan homograf. Jika tidak teliti, seseorang dapat memasukkan kata sandi, informasi pribadi, bahkan data pembayaran ke halaman palsu. Memahami cara memeriksa alamat website menjadi langkah penting untuk menghindari risiko tersebut.
Apa Itu Homograph Attack dan Mengapa Berbahaya?
Teknik penipuan berbasis kemiripan karakter merupakan cara memalsukan tampilan nama domain dengan menggabungkan karakter Unicode tertentu. Dalam kehidupan sehari-hari, pengguna umumnya mengenali situs melalui nama domain. Cara mengenali situs semacam ini berpotensi menjadi celah penipuan karena huruf dari alfabet berbeda dapat terlihat sama. Untuk menggambarkan teknik tersebut, huruf Latin a sulit dibedakan secara kasatmata dengan huruf Kiril а. Meskipun tampak serupa, keduanya merupakan karakter Unicode yang berbeda. Perbedaan inilah yang membuat pengguna berisiko mengunjungi alamat yang keliru.
Penggunaan huruf Kiril sendiri tidak otomatis menunjukkan penipuan. Banyak website resmi memanfaatkan karakter Unicode dalam alamat. Sistem yang memungkinkan penggunaannya dikenal sebagai Internationalized Domain Names atau IDN. Melalui standar tersebut, pengguna mampu menggunakan nama domain berkarakter non-Latin. Meski teknologinya memiliki fungsi bermanfaat, pelaku penipuan dapat menyalahgunakan kemiripan huruf. Karena itu, semua domain internasional tidak dapat disamakan dengan penipuan. Aspek terpenting untuk diperiksa adalah keaslian website serta tujuan penggunaannya.
Cara Mengenali Alamat Website Palsu dengan Huruf Kiril
Langkah pertama untuk mengenali website palsu adalah memeriksa bagian domain utama pada bilah alamat. Pengguna sebaiknya menghindari penilaian berdasarkan desain website saja. Situs tiruan dapat menyalin warna dan gambar merek. Meskipun desainnya serupa, alamat domain tetap perlu diperiksa secara terpisah. Dalam gambaran sederhana, alamat layanan yang menggunakan nama merek sebagai domain utama tidak sama dengan alamat yang hanya menyisipkan merek pada subdomain. Oleh sebab itu, pengguna sebaiknya membedakan subdomain dan domain utama.
Sebagai langkah verifikasi tambahan, pengguna dianjurkan mengamati ejaan website. Dalam sejumlah serangan, penjahat siber memanfaatkan huruf asing yang terlihat serupa. Perubahan huruf yang sulit terlihat sering lebih sulit diketahui pada layar kecil. Dalam situasi tertentu, ukuran huruf dapat menyulitkan pemeriksaan. Ketika menerima URL yang mencurigakan, pengguna sebaiknya tidak langsung membuka halaman. Cara yang lebih aman adalah mengakses website dari aplikasi resmi yang telah terpasang. Dengan pendekatan tersebut, kemungkinan mengikuti tautan phishing dapat dikurangi.
Apa Itu Punycode dalam Sistem Nama Domain Internasional?
Komponen standar yang perlu dipahami dalam pengelolaan alamat dengan karakter Unicode adalah Punycode. Teknologi tersebut memungkinkan nama domain internasional direpresentasikan menggunakan karakter ASCII. Dalam representasinya, bentuk ASCII ditandai oleh prefiks xn--. Dalam contoh nama domain internasional, nama domain yang menggunakan huruf Unicode tertentu mungkin ditampilkan dalam bentuk ASCII terkode. Meski pengodean tersebut berguna, awalan xn-- bukan bukti penipuan. Sejumlah layanan resmi internasional memanfaatkan standar ini untuk kompatibilitas. Oleh sebab itu, hasil konversi perlu dibandingkan dengan identitas domain resmi.
Apabila membutuhkan analisis lebih lanjut, pengguna dapat memanfaatkan alat pemeriksa IDN yang tepercaya. Berkat layanan konversi yang sesuai, nama domain Unicode dapat dibandingkan dengan representasi ASCII. Walaupun pemeriksaan teknis memberikan petunjuk, tidak perlu memberikan informasi akun pribadi hanya untuk menganalisis sebuah alamat. Tidak kalah penting, sistem browser mungkin menampilkan representasi ASCII untuk mengurangi risiko kebingungan. Perlindungan yang diterapkan browser bergantung pada aturan serta pembaruan aplikasi. Dengan mempertimbangkan keterbatasan tersebut, verifikasi alamat resmi perlu dilakukan secara mandiri.
Memahami Keamanan Koneksi dan Keaslian Identitas Situs
Tidak sedikit pengguna website menghubungkan HTTPS dengan keamanan penuh. Padahal, HTTPS berfungsi mengenkripsi pertukaran data dalam koneksi. Sistem keamanan transportasi tersebut bukan jaminan halaman bebas dari penipuan. Pengelola halaman penipuan mampu menggunakan koneksi HTTPS. Dengan kondisi tersebut, website tiruan berpotensi terlihat menggunakan koneksi terenkripsi walaupun kontennya digunakan untuk penipuan. Untuk memahami keamanan dengan benar, pengguna sebaiknya tidak menjadikan HTTPS sebagai satu-satunya dasar kepercayaan.
Ketika menilai keamanan sebuah halaman, struktur URL perlu mendapatkan perhatian khusus. Pengguna sebaiknya membandingkan situs dengan alamat yang sudah diketahui. Selain itu, jangan mengabaikan notifikasi keamanan ketika halaman dicurigai berbahaya. Informasi dari sistem keamanan berfungsi memberikan sinyal risiko. Meski browser memiliki mekanisme perlindungan, sistem otomatis tidak selalu mengenali semua ancaman. Dengan demikian, keamanan lebih baik dibangun melalui beberapa langkah daripada hanya bergantung pada satu indikator.
Cara Menghindari Phishing Melalui Tautan dan Alamat Website Palsu
Salah satu cara paling efektif adalah tidak langsung mengakses link yang dikirim pihak mencurigakan. Penjahat siber terkadang mengirim email yang menyerupai pemberitahuan resmi. Materi penipuan semacam ini sering menggunakan alasan verifikasi mendesak agar penerima pesan mengambil keputusan terburu-buru. Jika menerima pemberitahuan semacam itu, sebaiknya abaikan tombol menuju halaman yang belum jelas. Sebagai gantinya, ketik alamat resmi secara mandiri, lalu periksa pemberitahuan melalui akun asli. Pendekatan pemeriksaan langsung dapat mengurangi peluang mengakses situs tiruan.
Aplikasi penyimpanan kredensial yang tepercaya menjadi lapisan perlindungan tambahan. Banyak pengelola kata sandi menyimpan asosiasi antara akun dan alamat website. Jika pengguna membuka domain tiruan, aplikasi dapat menolak pengisian otomatis. Perilaku aplikasi ini membantu pengguna menyadari adanya perbedaan domain. Walaupun demikian, indikator tersebut tetap memerlukan pemeriksaan tambahan. Sebagai langkah perlindungan lain, gunakan metode verifikasi tambahan, terutama passkey atau kunci keamanan yang terikat pada domain. Melalui penerapan beberapa lapisan keamanan, akses tidak sah menjadi lebih sulit dilakukan.
Perlindungan Digital dari Serangan Homograf dan Phishing
Penipuan domain dengan huruf yang menyerupai alfabet Latin menunjukkan bahwa ancaman siber terus berkembang. Meskipun alamat tampak familiar, kemiripan visual tidak menjamin keaslian alamat. Oleh sebab itu, pengguna perlu memeriksa domain secara menyeluruh, memanfaatkan bookmark resmi, serta menerapkan metode login yang tahan phishing. Kemampuan mengenali karakter Unicode mendukung kewaspadaan terhadap penyamaran website. Di tengah meningkatnya aktivitas digital, perlindungan informasi pribadi harus menjadi prioritas. Dari pengalaman Anda, apakah serangan homograf berbasis Unicode perlu mendapat perhatian lebih besar dalam edukasi digital? Bagikan pendapat Anda mengenai pentingnya memeriksa alamat situs sebelum memasukkan informasi pribadi.