
Dari Chip hingga Software, Trusted Execution Environment Hadirkan Model Keamanan Baru untuk Komputasi Modern

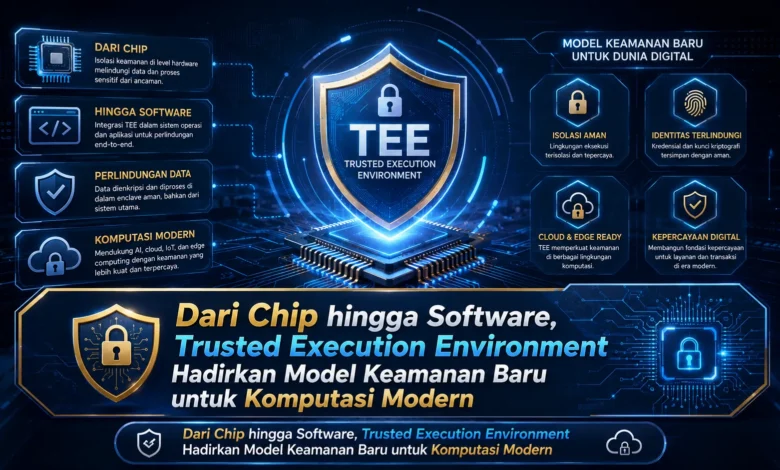
Trusted Execution Environment atau TEE menjadi salah satu pendekatan keamanan yang semakin relevan ketika komputasi modern harus melindungi data tidak hanya saat disimpan dan dikirim, tetapi juga ketika sedang diproses. Dengan memanfaatkan dukungan dari chip, firmware, hingga software, TEE membangun lingkungan eksekusi terisolasi yang membantu menjaga kode dan informasi sensitif. Perkembangan ini menunjukkan bagaimana TEKNOLOGI keamanan bergerak menuju perlindungan yang semakin dekat dengan lapisan hardware.
Model Keamanan TEE Mengandalkan Integrasi Perangkat Keras dan Software
Lingkungan eksekusi tepercaya dapat dipahami menjadi ruang eksekusi yang dibangun lebih terlindungi dibandingkan dengan bagian sistem lainnya. Konsep semacam ini menggunakan mekanisme perangkat keras bersama software untuk membangun perlindungan yang lebih terstruktur.
Chip menjadi fondasi awal mengingat pemisahan lingkungan mampu diperkuat langsung pada prosesor. Software lalu menggunakan area terlindungi guna mengeksekusi operasi sensitif. Integrasi ini membuat TEKNOLOGI TEE menawarkan mekanisme pengamanan yang berbeda dalam komputasi modern.

Perlindungan Data Aktif Menjadi Fokus Utama Trusted Execution Environment
Di antara fungsi penting lingkungan eksekusi tepercaya terletak pada upaya guna melindungi data sensitif ketika sedang diproses. Pada kondisi tersebut, data perlu digunakan melalui aplikasi, sehingga pengamanan tidak dapat menggunakan perlindungan jaringan.
Lingkungan terisolasi dapat berperan dalam membatasi interaksi melalui komponen lain. Kode yang diproses di dalam area tersebut mampu mendapatkan perlindungan tambahan. Mekanisme tersebut merupakan semakin penting ketika komputasi cloud menggunakan lebih banyak dataset penting.
TEE Tidak Hanya Bergantung pada Chip tetapi Juga Lapisan Sistem
Meskipun chip merupakan lapisan awal dalam Trusted Execution Environment, lapisan sistem turut memegang tanggung jawab besar. Firmware bisa membantu pengelolaan lingkungan aman, sedangkan aplikasi dapat memanfaatkan lingkungan tersebut melalui antarmuka yang sesuai.
Dalam praktiknya, efektivitas isolasi bukan sekadar ditentukan oleh fitur prosesor, tetapi juga melalui konfigurasi software. Kesalahan dalam integrasi dapat melemahkan manfaat yang tersedia. Dengan kondisi tersebut, tim keamanan sebaiknya memperhatikan seluruh rantai yang mencakup hardware hingga software.
Verifikasi Menambah Kepercayaan Sebelum Data Sensitif Diproses
Attestation merupakan bagian dari komponen penting dalam komputasi rahasia. Menggunakan proses verifikasi, sistem bisa memeriksa bahwa lingkungan berjalan dalam kondisi yang diharapkan sebelum akhirnya data sensitif diproses.
Mekanisme semacam ini mampu mendukung membangun kepercayaan di antara pemilik data dan platform pemrosesan. Pada sistem AI, verifikasi lingkungan mampu menjadi mekanisme pendukung sehingga workload tidak langsung diproses di dalam area dengan kondisi yang tidak diketahui.
TEE Mendukung Cloud AI dan Komputasi Modern yang Lebih Aman
Transformasi AI membuat lingkungan eksekusi tepercaya semakin penting. Beban kerja kerap berjalan pada pusat data, sementara informasi yang digunakan mungkin memiliki aset bisnis sensitif. Dalam lingkungan tersebut, perlindungan di tingkat hardware mampu memberikan mekanisme perlindungan baru.
Trusted Execution Environment turut menjadi bagian dari komputasi rahasia yang diarahkan pada keamanan data saat digunakan. Akan tetapi, TEE bukan dipandang sebagai pengganti bagi semua kontrol perlindungan. Manajemen akses, monitoring, serta pembaruan sistem masih diperlukan dalam mempertahankan keamanan menyeluruh.
Kesimpulan Trusted Execution Environment untuk Komputasi Modern
Lingkungan eksekusi tepercaya menghadirkan model keamanan yang memadukan perangkat keras dengan lapisan sistem. Melalui isolasi, informasi mampu dieksekusi dalam ruang eksekusi khusus. Kemampuan ini mendorong TEE kian relevan untuk cloud.
Secara keseluruhan, efektivitas TEE tidak semata mata ditentukan melalui isolasi perangkat keras, tetapi juga oleh attestation, pengelolaan identitas, serta monitoring yang terstruktur. Ketika seluruh lapisan tersebut diterapkan secara tepat, TEKNOLOGI TEE dapat berkembang menjadi fondasi penting untuk keamanan komputasi masa depan. Bagaimana menurut Anda, apakah TEE akan berkembang pada membangun komputasi yang lebih terpercaya di masa mendatang? Sampaikan pandangan Anda dan pantau inovasi TEKNOLOGI keamanan hardware berikutnya.


