
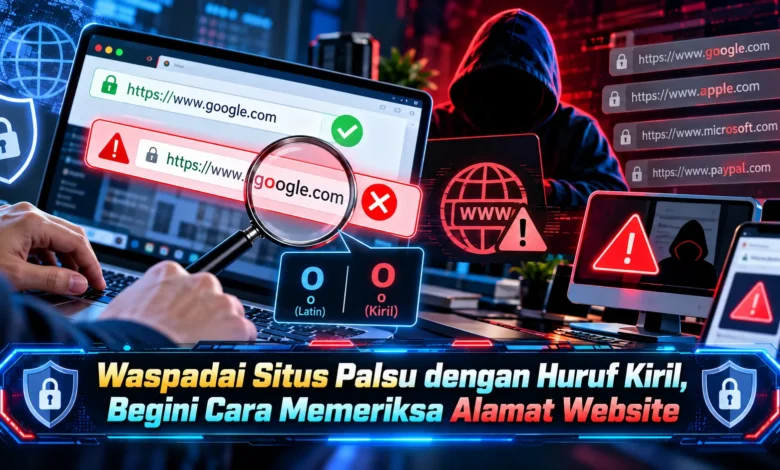
Penipuan digital semakin sulit dikenali karena pelaku kejahatan siber dapat membuat alamat website yang terlihat hampir sama dengan situs resmi. Salah satu teknik yang perlu diwaspadai adalah penggunaan huruf Kiril, yaitu karakter yang digunakan dalam sejumlah bahasa seperti Rusia dan Ukraina. Beberapa huruf tersebut memiliki bentuk menyerupai alfabet Latin sehingga berpotensi mengecoh pengguna internet. Dalam dunia keamanan TEKNOLOGI, metode ini dikenal sebagai homograph attack atau serangan homograf. Jika tidak teliti, seseorang dapat memasukkan kata sandi, informasi pribadi, bahkan data pembayaran ke halaman palsu. Memahami cara memeriksa alamat website menjadi langkah penting untuk menghindari risiko tersebut.
Apa Itu Homograph Attack dan Mengapa Berbahaya?
Teknik penipuan berbasis kemiripan karakter merupakan cara memalsukan tampilan nama domain dengan menggunakan huruf dari sistem penulisan berbeda. Dalam kehidupan sehari-hari, pengguna umumnya mengenali situs melalui nama domain. Metode pemeriksaan secara visual berpotensi menjadi celah penipuan karena beberapa karakter memiliki bentuk hampir identik. Dalam salah satu bentuk penyamaran, huruf Latin a memiliki kemiripan visual yang kuat dengan huruf Kiril а. Kendati terlihat identik pada font tertentu, keduanya merupakan karakter Unicode yang berbeda. Perbedaan inilah yang memungkinkan penyamaran nama website.
Keberadaan alfabet Kiril tidak otomatis menunjukkan penipuan. Sejumlah layanan internet yang sah memiliki nama domain sesuai bahasa lokal. Teknologi yang mendukungnya dikenal sebagai Internationalized Domain Names atau IDN. Berkat mekanisme domain internasional, pengguna memiliki pilihan alamat internet sesuai sistem penulisan tertentu. Namun demikian, pelaku penipuan berpotensi mengeksploitasi tampilan karakter. Oleh sebab itu, huruf Kiril tidak boleh langsung dianggap berbahaya. Aspek terpenting untuk diperiksa adalah apakah alamat benar-benar milik layanan yang dituju.
Cara Mengenali Alamat Website Palsu dengan Huruf Kiril
Pemeriksaan dasar terhadap alamat internet adalah membaca alamat website dengan teliti. Pengguna sebaiknya menghindari penilaian berdasarkan desain website saja. Halaman penipuan mampu meniru tata letak layanan populer. Namun, alamat domain tetap perlu diperiksa secara terpisah. Dalam gambaran sederhana, alamat layanan yang menggunakan nama merek sebagai domain utama tidak sama dengan alamat yang hanya menyisipkan merek pada subdomain. Oleh sebab itu, pengguna harus memahami nama website yang benar-benar menjadi tujuan koneksi.
Untuk melengkapi pengecekan alamat, pengguna sebaiknya memeriksa bentuk huruf yang mencurigakan. Pelaku penipuan terkadang menggantikan huruf Latin dengan karakter Kiril. Kemiripan tersebut dapat terlewat ketika alamat dibaca terburu-buru. Dalam situasi tertentu, ukuran huruf dapat menyulitkan pemeriksaan. Jika menemukan alamat yang meragukan, pengguna dianjurkan menunda interaksi dengan tautan. Pendekatan yang disarankan adalah membuka layanan melalui bookmark tepercaya. Berkat pemeriksaan yang lebih teliti, kemungkinan mengikuti tautan phishing berpotensi menjadi lebih kecil.
Menggunakan Representasi Punycode untuk Mengenali Karakter Unicode
Fitur teknis yang berkaitan erat dalam pengelolaan alamat dengan karakter Unicode adalah Punycode. Mekanisme pengodean ini mengubah label domain Unicode tertentu menjadi bentuk ASCII. Dalam representasinya, bentuk ASCII menggunakan penanda xn-- pada label hasil konversi. Sebagai contoh, nama domain yang memakai sistem penulisan selain ASCII dapat diterjemahkan menjadi label dengan penanda khusus. Namun demikian, domain dengan label terkode belum tentu merupakan website palsu. Sejumlah layanan resmi internasional menggunakan mekanisme tersebut secara normal. Karena itu, pengodean sebaiknya digunakan sebagai petunjuk tambahan.
Untuk melakukan pemeriksaan tambahan, pengguna bisa memanfaatkan alat pemeriksa IDN yang tepercaya. Dengan alat tersebut, perbedaan label internasional lebih mudah diamati. Namun, jangan memasukkan kata sandi ke layanan pemeriksa hanya untuk memeriksa karakter Unicode. Tidak kalah penting, peramban tertentu dapat mengubah tampilan IDN berdasarkan kebijakan keamanan. Perlindungan yang diterapkan browser tidak selalu sama pada setiap versi. Oleh sebab itu, pemeriksaan manual tetap diperlukan.
Mengapa HTTPS dan Ikon Gembok Tidak Menjamin Website Aman?
Sebagian masyarakat menganggap ikon gembok sebagai tanda situs terpercaya. Padahal, HTTPS terutama melindungi komunikasi antara browser dan server. Koneksi yang memanfaatkan HTTPS tidak otomatis membuktikan pemilik website adalah merek yang diklaim. Pelaku phishing mampu menggunakan koneksi HTTPS. Sebagai konsekuensinya, website tiruan dapat diakses melalui HTTPS walaupun kontennya digunakan untuk penipuan. Karena itulah, pengguna harus memahami fungsi sertifikat digital.
Dalam pemeriksaan praktis, nama domain resmi tetap menjadi unsur utama. Untuk meningkatkan keamanan, pengguna perlu memastikan domain sesuai dengan layanan tujuan. Langkah berikutnya, periksa pesan perlindungan dari peramban ketika browser mendeteksi masalah keamanan. Informasi dari sistem keamanan dapat membantu mengidentifikasi ancaman. Namun demikian, tidak semua situs palsu langsung terdeteksi. Oleh karena itu, keamanan membutuhkan kombinasi pemeriksaan dan kewaspadaan daripada hanya bergantung pada satu indikator.
Cara Menghindari Phishing Melalui Tautan dan Alamat Website Palsu
Langkah pencegahan yang sangat bermanfaat adalah menghindari membuka tautan sensitif dari pesan tidak dikenal. Pelaku phishing sering menyebarkan pesan dengan identitas layanan populer. Isi pesan tersebut mungkin mengklaim ada masalah keamanan agar korban segera membuka tautan. Apabila memperoleh permintaan login yang mencurigakan, hindari membuka URL tanpa pemeriksaan. Langkah yang lebih aman adalah, buka aplikasi resmi layanan, lalu hubungi dukungan resmi jika diperlukan. Kebiasaan verifikasi ini dapat mengurangi peluang mengakses situs tiruan.
Pemanfaatan pengelola kata sandi berpotensi mengurangi risiko salah memasukkan akun. Banyak pengelola kata sandi memeriksa kesesuaian domain sebelum menawarkan pengisian otomatis. Jika pengguna membuka domain tiruan, aplikasi mungkin tidak menawarkan autofill. Tidak munculnya tawaran pengisian dapat menjadi tanda untuk memeriksa alamat. Walaupun demikian, indikator tersebut tetap memerlukan pemeriksaan tambahan. Sebagai langkah perlindungan lain, terapkan pengamanan login berlapis, terutama sistem verifikasi yang memeriksa asal website. Berkat pengelolaan kredensial yang baik, perlindungan identitas digital berpotensi meningkat.
Kesimpulan Cara Mewaspadai Situs Palsu dengan Huruf Kiril
Penyamaran alamat website melalui karakter Unicode menunjukkan bahwa ancaman siber terus berkembang. Meskipun alamat tampak familiar, perbedaan karakter dapat mengarah ke situs lain. Oleh sebab itu, pengguna dianjurkan memeriksa identitas situs sebelum login, memanfaatkan bookmark resmi, serta mengaktifkan perlindungan akun berlapis. Kemampuan mengenali karakter Unicode memberikan wawasan tambahan tentang keamanan alamat. Seiring semakin luasnya penggunaan layanan internet, kebiasaan memverifikasi alamat menjadi semakin penting. Menurut Anda, apakah serangan homograf berbasis Unicode perlu mendapat perhatian lebih besar dalam edukasi digital? Bagikan pendapat Anda mengenai perlindungan akun dari phishing.


