Epic Siapkan Sistem Anticheat Linux untuk Fortnite dengan Persyaratan TPM 2.0 dan Secure Boot

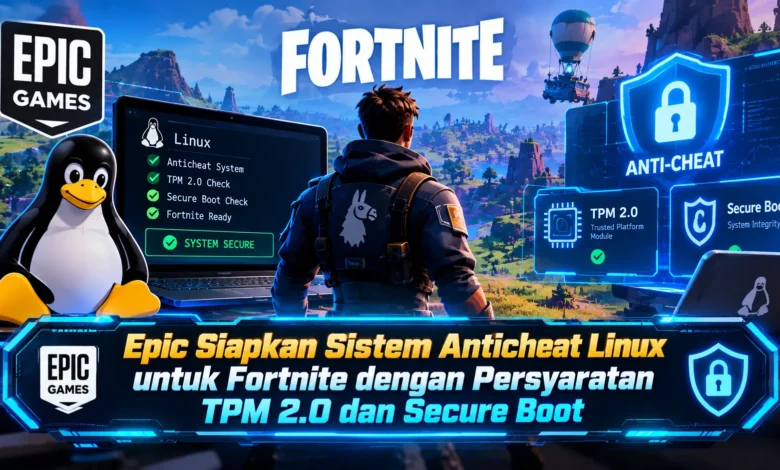
Epic Games membawa kabar penting bagi komunitas gamer Linux melalui pengembangan Easy Anti-Cheat Linux v2, sistem keamanan baru yang disiapkan untuk mendukung Fortnite. Pengumuman pada 14 Oktober 2026 tersebut menandai perubahan strategi Epic dalam menghadirkan permainan kompetitif ke sistem operasi Linux. Teknologi anticheat terbaru ini mengandalkan TPM 2.0, Secure Boot, kernel bertanda tangan digital, serta mekanisme keamanan bawaan Linux untuk mencegah manipulasi permainan. Meski Fortnite belum tersedia secara resmi di Linux, langkah tersebut membuka peluang besar bagi penggemar game open source. Perkembangan TEKNOLOGI ini sekaligus memunculkan pertanyaan mengenai kompatibilitas perangkat, privasi, dan kebebasan pengguna.
Epic Games Mengembangkan Easy Anti-Cheat Linux v2 untuk Fortnite
Epic Games mengumumkan langkah pembangunan ulang teknologi pencegahan kecurangan bernama Easy Anti-Cheat Linux v2. Teknologi tersebut dirancang untuk meningkatkan perlindungan pada sistem operasi Linux. Berdasarkan informasi yang disampaikan Epic pada 14 Oktober 2026, pengujian awal akan dilakukan melalui Fortnite. Keputusan pengembangan ini membuka peluang baru bagi komunitas gamer Linux. Selama ini, Fortnite belum tersedia secara resmi di Linux terutama karena keterbatasan sistem pencegahan kecurangan. Melalui EAC Linux v2, Epic menargetkan perlindungan yang mendekati versi Windows.
Pengembangan EAC Linux v2 juga berkaitan dengan kehadiran Epic Games Launcher versi baru yang mulai dapat dicoba pengguna Linux. Perangkat lunak distribusi game tersebut memungkinkan pengguna mengakses ekosistem Epic pada sistem operasi selain Windows dan macOS. Meski launchernya sudah dapat dicoba, Fortnite masih belum memiliki dukungan resmi. Dalam keterangannya, Epic menyampaikan bahwa peluncuran Fortnite di Linux akan dilakukan setelah persyaratan teknis terpenuhi secara memadai. Hingga kini, waktu ketersediaan Fortnite di Linux belum diumumkan. Oleh sebab itu, pengguna perlu membedakan ketersediaan launcher dan game.
Mengenal Teknologi TPM 2.0 dan Secure Boot pada EAC Linux v2
Fitur perlindungan yang diwajibkan dalam EAC Linux v2 adalah Trusted Platform Module atau TPM 2.0. Fitur berbasis perangkat keras tersebut membantu melakukan verifikasi integritas sistem melalui komponen yang dirancang melindungi data tertentu. Dalam konteks anticheat, TPM 2.0 memungkinkan verifikasi informasi boot komputer. Proses tersebut mendukung penilaian integritas proses startup. Epic mensyaratkan perangkat menggunakan modul TPM 2.0 yang kompatibel dan mengaktifkannya melalui pengaturan firmware. Walaupun banyak PC baru memilikinya, sebagian komputer lama mungkin tidak kompatibel.
Selain TPM 2.0, EAC Linux v2 mewajibkan penggunaan Secure Boot. Teknologi keamanan firmware ini membantu memastikan rantai boot menggunakan perangkat lunak tepercaya. Dalam penerapan Linux, Secure Boot menggunakan proses autentikasi pada tahap awal sistem. Epic juga menetapkan, komponen kernel memiliki autentikasi yang sesuai serta modul kernel tertentu harus memenuhi persyaratan serupa. Kombinasi perlindungan ini membantu memverifikasi integritas lingkungan permainan. Namun demikian, mekanisme ini tetap memerlukan sistem pendeteksian tambahan.
Lapisan Keamanan Linux yang Mendukung Sistem Anticheat Epic
Tidak hanya mengandalkan perlindungan firmware, Epic menerapkan mekanisme keamanan pada sistem operasi. Salah satu teknologi tersebut adalah kernel lockdown yang mengurangi akses berisiko ke bagian inti sistem. Fitur pembatasan kernel dapat memperkecil akses langsung yang berpotensi disalahgunakan. Selain itu, EAC Linux v2 menggunakan dukungan BPF LSM untuk menjalankan pemeriksaan melalui mekanisme kernel. Tim Easy Anti-Cheat merancang pendekatan tersebut agar sistem dapat memanfaatkan kemampuan kernel secara langsung. Dengan kombinasi tersebut, EAC Linux v2 berupaya mendekati tingkat keamanan Windows.
Fitur Input-Output Memory Management Unit juga berperan dalam keamanan bagi lingkungan anticheat baru. Melalui mekanisme ini, sistem dapat membatasi komunikasi perangkat keras ke alamat memori tertentu. Fungsi tersebut membantu melindungi data permainan dari akses tidak sah. Dalam dunia game kompetitif, sebagian metode kecurangan memanfaatkan teknik manipulasi perangkat atau sistem. Melalui pembatasan akses memori, sistem memperoleh lapisan keamanan tambahan. Meski memiliki manfaat keamanan, ketersediaannya bergantung pada firmware dan prosesor. Oleh sebab itu, pengguna dianjurkan mengikuti petunjuk resmi produsen perangkat.
Kompatibilitas Fortnite Linux dengan Ubuntu Fedora dan Steam Deck
Pembaruan perlindungan permainan Epic membuka peluang bagi sejumlah distribusi. Menurut keterangan perusahaan, sejumlah distribusi Linux dapat menyesuaikan sistem agar kompatibel apabila perangkat memenuhi ketentuan anticheat. Sistem operasi seperti Ubuntu, Fedora, Debian, Linux Mint, dan openSUSE menjadi bagian dari lingkungan distribusi yang berpotensi kompatibel. Meski beberapa sistem memiliki dukungan Secure Boot, setiap perangkat tetap perlu diperiksa secara khusus. Aspek yang memengaruhi dukungan meliputi versi kernel yang digunakan, dukungan perangkat keras, serta ketersediaan TPM 2.0. Oleh karena itu, dukungan resmi harus menunggu pengujian Epic.
Salah satu perangkat yang mendapat perhatian adalah Steam Deck dari Valve. Komputer permainan berbasis SteamOS tersebut mengandalkan SteamOS dan menjadi salah satu perangkat gaming Linux populer. Walaupun menjalankan sistem operasi yang relevan, Steam Deck belum memenuhi dukungan EAC Linux v2 yang direncanakan. Perusahaan menjelaskan bahwa komunikasi dengan Valve masih berlangsung. Tujuan kerja sama tersebut adalah membahas pengembangan keamanan yang sesuai. Meski pembahasan sedang dilakukan, dukungan resmi Steam Deck belum dijanjikan. Oleh sebab itu, pengguna Steam Deck harus memahami keterbatasan sistem yang masih ada.
Perdebatan Keamanan Kernel dan Kebebasan Pengguna Linux
Salah satu perhatian penting dalam pengembangan anticheat modern adalah privasi serta kendali terhadap komputer. Beberapa sistem keamanan permainan mengandalkan perangkat lunak yang bekerja dekat inti sistem. Pendekatan tersebut memunculkan pertanyaan mengenai keamanan perangkat. Epic menjelaskan bahwa implementasi Linux terbaru tidak membutuhkan driver anticheat kernel tersendiri. Melalui pendekatan berbeda, teknologi tersebut mengandalkan fasilitas Linux seperti BPF LSM dan attestation. Strategi pengembangan ini memanfaatkan mekanisme pengamanan yang sudah ada.
Berdasarkan dokumentasi EAC Linux v2, layanan anticheat menggunakan mekanisme layanan systemd untuk menjalankan pemeriksaan saat game dilindungi aktif. Ketika permainan yang dilindungi ditutup, komponen layanan dapat dihentikan. Meski desainnya menghindari modul kernel tambahan, beberapa persyaratan keamanan tetap ketat. Sebagai contoh, pengaturan boot tertentu dapat menyebabkan ketidakcocokan. Ketentuan keamanan tersebut menimbulkan tantangan bagi komunitas yang menggunakan kernel kustom. Dalam penerapan ke depan, transparansi implementasi menjadi penting agar kepercayaan komunitas dapat dibangun.
Peluang dan Tantangan EAC Linux v2 dalam Industri TEKNOLOGI Gaming
Pembangunan ulang sistem perlindungan Fortnite untuk Linux memperlihatkan perubahan strategi yang menarik dalam pengembangan keamanan game multiplayer. Berkat kombinasi TPM 2.0, Secure Boot, modul kernel yang memenuhi standar keamanan, serta mekanisme perlindungan Linux, Epic menargetkan keamanan yang lebih mendekati Windows. Walaupun pengembangannya menjanjikan, Fortnite masih menunggu pengujian serta dukungan distribusi. Kemampuan menjalankan game juga memerlukan pemeriksaan sistem secara menyeluruh. Bagi komunitas Linux, pengembangan EAC Linux v2 dapat membuka peluang multiplayer lebih luas. Dari sudut pandang Anda, apakah sistem anticheat Linux perlu menerapkan standar keamanan ketat untuk mengurangi kecurangan dalam permainan? Bagikan pendapat Anda mengenai masa depan Fortnite di Linux.